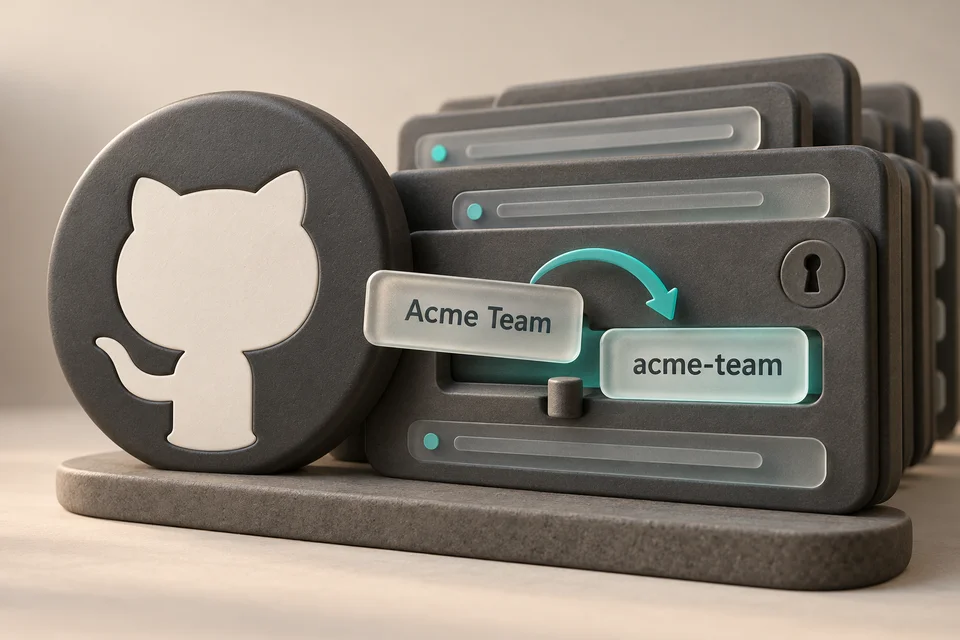
GitHub предупредила об изменении audit log secret scanning с 12 ноября 2026 года. В затронутых событиях secret_scanning_alert.* и secret_scanning_push_protection.bypass поле business будет содержать slug предприятия вместо отображаемого имени.
Командам, чьи интеграции фильтруют события по прежнему имени, следует заранее обновить обработку: принимать оба формата либо использовать business_id. Поле business останется строкой; названия событий и числовые значения business_id не изменятся.
Отдельно GitHub расширила существующее действие отзыва токенов на Base64-кодированные PAT, OAuth-токены и пользовательские токены GitHub App. Эта возможность остаётся в public preview и работает в приватных и внутренних репозиториях github.com с включённым secret scanning.
Выберите способ входа или оставьте комментарий как гость ниже.